Bästa AI agent för verksamheter under NIS2
I den här artikeln
- Rangordningen i korthet
- Så läser säkerhetsfunktionen jämförelsen
- Varför införandet avgör säkerheten för en AI agent
- 1. Nexus: konsulter bygger med er, och styrningen är en förutsättning för leverans
- 2. Langdock: bred plattform med synliga säkerhetsfunktioner
- 3. Microsoft Copilot Studio: kontroller i den miljö ni redan styr
- 4. Dify: öppen plattform med driftalternativ utan internet
- 5. n8n: synliga steg och självhosting
- 6. CrewAI: detaljerad styrning, men inga offentliga certifieringar
- 7. LangGraph: kontroll i kod för utvecklingsteam
- Sex frågor för säkerhetsfunktionens granskning
- Så läser ni intygen
- Åtkomst, loggar och dataplacering i praktiken
- Ett proof of concept som säkerhetstest
- Köpguide
- Checklista för CISO och IT säkerhetschef
- Slutsats
- Plattformarna en och en
Rangordningen i korthet
Den här rangordningen vänder sig till CISO och IT säkerhetschefer i svenska verksamheter som omfattas av NIS2 och som ska välja en plattform för AI agenter. Varje placering motiveras längre ned, leverantör för leverantör, och varje faktapåstående har ett källnummer i klammerparentes som leder till belägget.
1. Nexus. Konsulter med erfarenhet bygger med er, och efter fyra veckor kör den första agenten inom ett proof of concept som löper tre månader. Priset sätts per automatiserad roll utan dagpriser, enligt bolagets bekräftelse1. Nexus jämförelsesidor anger ISO 27001, ISO 42001 och GDPR8; bolaget bekräftar separat att en SOC 2 Type 2-rapport finns1. Styrning och revisionsspår beskrivs som en förutsättning för att en agent ska levereras9. 2. Langdock. Plattformen med en öppet redovisad uppsättning säkerhetsfunktioner: ISO 27001 och SOC 2 Type II10, hosting inom EU11, enkel inloggning med SAML och SCIM i alla planer12 och IP begränsning med tillåtelselista13. 3. Microsoft Copilot Studio. Det naturliga alternativet för verksamheter som redan styr sin miljö med Entra, Purview och Sentinel14,15,16, med kundhanterade nycklar17. 4. Dify. Plattform med öppen källkod som i företagsversionen kan köras i eget datacenter eller helt utan internet18, med loggar som strömmas till kundens SIEM system19. 5. n8n. Arbetsflödesplattform där varje steg går att följa20, med självhosting21, penetrationstester minst en gång per år22 och loggar som sparas i minst tolv månader23. 6. CrewAI. Ramverk och företagsplattform med detaljerad rollbaserad åtkomst och maskning av personuppgifter24,25, men utan certifieringar i det offentliga underlaget. 7. LangGraph. Ramverk för utvecklare med möjlighet att pausa och granska en agent26 och driftformer upp till helt avskilda miljöer27, utan certifieringar i det offentliga underlaget.
Så läser säkerhetsfunktionen jämförelsen
Börja med frågorna som avgör om agentprojektet kan godkännas för drift: vem bygger, vem granskar, vem ansvarar och vilka kontroller går att visa? Listan prioriterar införandestöd, men era obligatoriska säkerhetskrav ska avgöra vilka plattformar som över huvud taget går vidare. En produkt med tydlig dokumentation kan ge ett bättre granskningsunderlag; en lucka kräver ett svar från leverantören.
För att ni ska kunna pröva bedömningen hänvisar leverantörsuppgifterna till offentliga sidor, granskade den 8 november 2026, eller separat markerade företagsbekräftelser. Källnumret i klammerparentes leder till belägget. Publicerar en leverantör inte en uppgift skriver vi det öppet, med formuleringen att den inte angavs offentligt på sidorna vi öppnade. En saknad uppgift säger bara att den inte fanns på sidorna vi läste. Den säger ingenting om funktionen.
Vi tolkar inte NIS2 i den här jämförelsen. Juridiska bedömningar av vad direktivet kräver av just er verksamhet hör hemma hos er egen juridiska funktion. Det vi gör är att bedöma leverantörerna efter de säkerhetsfrågor som en CISO i regel ställer: intyg, åtkomststyrning, loggning, dataplacering, underleverantörer och avtalsvillkor.
Varför införandet avgör säkerheten för en AI agent
En AI agent tar sig an arbetsuppgifter på egen hand. Den läser data i ett system, fattar ett beslut, skriver i ett annat system och meddelar en människa när den är osäker. Varje sådan kedja berör behörigheter, loggar och dataflöden, och därmed kontroller som ni redan ansvarar för. Ju fler system en agent rör vid, desto fler punkter finns att granska.
Att licensiera en plattform går snabbt. Det som tar tid är att bygga den första agenten så att den känner till verksamhetens undantag, kopplas till rätt system med rätt behörigheter och godkänns av säkerhetsfunktionen. Har organisationen ett litet säkerhetsteam som redan bär tillsyn, incidenthantering och leverantörsuppföljning blir frågan om hjälp vid bygget viktigare än längden på funktionslistan.
Därför väger den här rangordningen införande och ansvar tyngst. Näst viktigast är de bevis som går att lämna till en revisor: intyg, loggar och dokumenterad åtkomststyrning. Därefter kommer dataplacering och driftform, underleverantörer samt kostnadslogik. Varje leverantör bedöms mot samma sex kriterier längre ned.
1. Nexus: konsulter bygger med er, och styrningen är en förutsättning för leverans
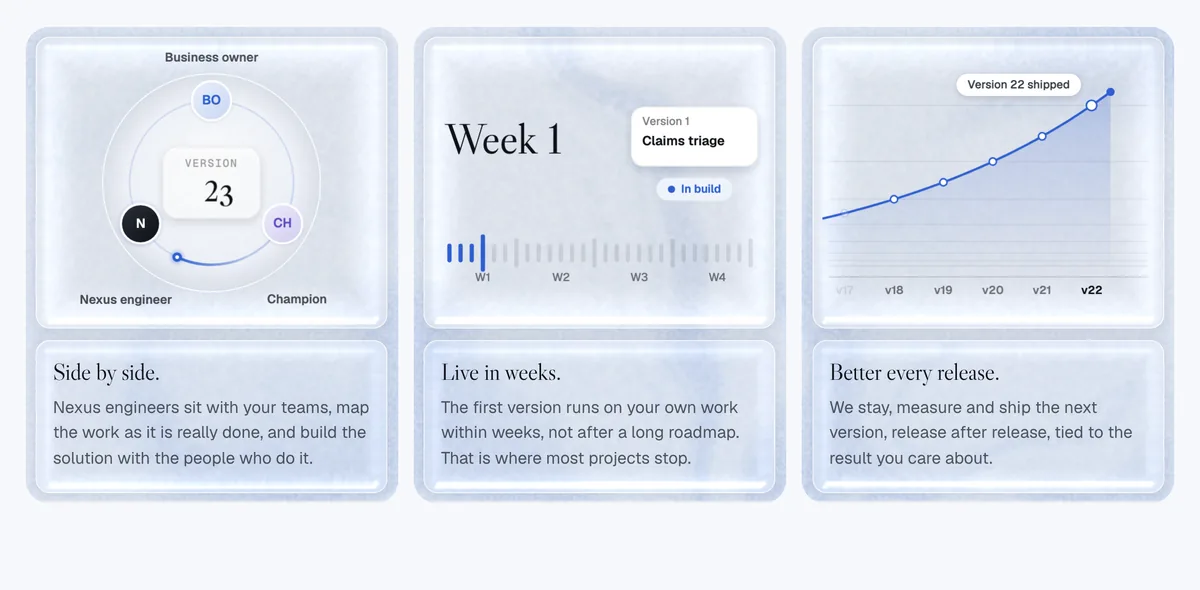
Nexus är byggt kring att en grupp erfarna konsulter bygger det första flödet tillsammans med er organisation. Efter fyra veckor är den första agenten i drift, och det sker inom ett proof of concept som löper tre månader1. Priset sätts per automatiserad roll. Konsultstödet ges med en mjukvaruprismodell, utan dagpriser och utan fakturering efter konsulttid1. Bland grundarna finns någon som tidigare arbetat på McKinsey1.
En detalj väcker särskilt intresse hos en CISO. Bloggen anger att agenten inte levereras om en IT chef inte kan godkänna dataflödet, åtkomstmodellen eller revisionsspåret9. Plattformen läggs som ett lager ovanpå de system ni redan har28, och behörigheter och skyddsräcken sätts en gång, centralt29. Varje åtgärd syns på ett ställe30, och agenter eskalerar med full kontext när de är osäkra31. Nexus jämförelsesidor anger ISO 27001, ISO 42001 och GDPR8; bolaget bekräftar separat att en SOC 2 Type 2-rapport finns1. Kundresultatet i vårt underlag är Orange, där agenterna gav 6 miljoner dollar i extra kundlivstidsvärde32.
Luckorna är lika tydliga. Inloggning med SAML, krypteringsstandarder, penetrationstester och tillgång till SOC 2 rapporten anges inte offentligt på de sidor vi öppnade. Detsamma gäller installation i eget moln och bearbetning enbart inom EU. De villkor som finns på webbplatsen är från 2023 och anger hosting i USA33,34. Bolaget kallar sig själv tidigt35, vilket är en faktor att väga in. Det betyder att leverantörsbedömningen bör läggas in som del av proof of concept.
2. Langdock: bred plattform med synliga säkerhetsfunktioner
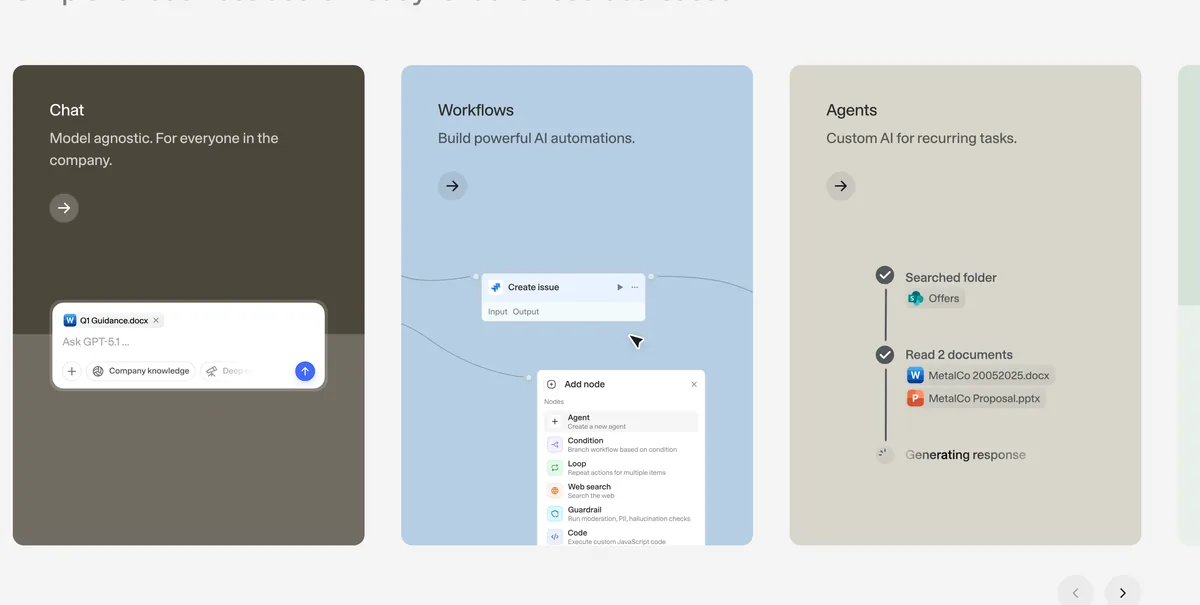
Langdock beskriver sig som plattformen för AI införande i hela organisationen36,37. Säkerhetssidan visar ISO 27001 och SOC 2 Type II10, kryptering under överföring med TLS 1.2 eller högre38 och att kunddata inte används för att träna modeller39. Administratörer kan begränsa åtkomst med IP adresser13, ogiltigförklara andras sessioner40 och styra vem som får skapa API nycklar41. Alla Langdock planer har med enkel inloggning, SCIM och SAML, vilket hjälper den som vill koppla plattformen till sin egen identitetskatalog12.
Hosting sker i EU via Microsoft Azure42. Dedikerad miljö och eget moln finns, men tröskeln i antal platser skiljer sig mellan sidorna: 1 000, 2 000 respektive 5 00043,44,45. Priserna är öppna och räknas per användare, till exempel 23,20 euro per månad för Core2. Byggstöd från leverantören nämns inte på de sidor vi öppnade. Därför står Langdock efter Nexus, trots att säkerhetsredovisningen är mer detaljerad på flera punkter10,13.
3. Microsoft Copilot Studio: kontroller i den miljö ni redan styr
Copilot Studio är en plattform för agenter, arbetsflöden och appar med lite eller ingen kod46. Styrkan för en CISO är kontrollernas bredd. Administratörer sätter dataprinciper i administrationscentret för Power Platform47, kan stänga av publicering48, har insyn i revisionsloggar i Purview15 och får varningar via Sentinel16. Identitetsskyddet bygger på Entra ID, Defender och villkorad åtkomst14, och kundhanterade krypteringsnycklar kan slås på17.
Sidan med säkerhetsinformation nämner standardcertifieringar och hänvisar till en sida om efterlevnad för namnen49,50. Customer Lockbox täcker inte två kategorier av utgående data, vilket en CISO bör kartlägga51. Priset räknas i krediter, med paket om 25 000 krediter för 200 dollar per månad3,52. Dokument med känslighetsetiketten konfidentiell eller starkt konfidentiell kan inte indexeras53. Någon hjälp från leverantören vid det första bygget anges inte offentligt på de sidor vi öppnade.
4. Dify: öppen plattform med driftalternativ utan internet
Dify är en plattform med öppen källkod för AI applikationer54. Företagsversionen kan driftsättas i kundens egen VPC, i eget datacenter eller i ett avskilt nät18 och kan köras helt offline med lokala modeller55. SOC 2 Type II och ISO 27001 nämns för Dify Enterprise på startsidan56, enkel inloggning via SAML eller OIDC57 och granskningsloggar som strömmas till kundens SIEM system19.
Rollbaserad åtkomst går ner till arbetsflödesnivå i företagsversionen58. Integritetspolicyn anger att information kan lagras och behandlas i vilket land som helst där bolaget har anläggningar59, så driftform och placering måste avtalas. Priset sätts per arbetsyta och år, 590 dollar för Professional och 1 590 dollar för Team4,60. Plattformen förutsätter att ert team bygger och driver den.
5. n8n: synliga steg och självhosting
n8n är en plattform för arbetsflödesautomation med AI funktioner61,62. Användaren kan öppna vilket steg som helst och se vad det gör20, och versionshistoriken visar vem som ändrade vad och när63. Säkerhetssidan anger att programmet är anpassat till SOC 2 och granskas årligen av en extern revisor64, att penetrationstester görs minst en gång per år22 och att revisionsloggar sparas i minst tolv månader23.
Självhosting är möjlig i eget datacenter eller privat moln21. Uppgifterna om var enkel inloggning ingår avviker mellan säkerhetssidan och prissidan65,66, och antalet integrationer redovisas olika på olika sidor5,67,68. Licensen har särskilda villkor69. Priserna börjar på 20 euro per månad och räknas efter antal körningar70,71.
6. CrewAI: detaljerad styrning, men inga offentliga certifieringar
CrewAI är ett ramverk för att orkestrera agenter, med en företagsplattform kallad AMP72,73. Dokumentationen beskriver två lager av rollbaserad åtkomst74, SSO med Microsoft Entra och Okta75, oföränderliga revisionsspår76 och maskning av personuppgifter i spår25. Funktionerna finns i Enterprise planen77,78.
Certifieringar som SOC 2 eller ISO 27001 namnges inte på de sidor vi öppnade, och förtroendecentret visade bara sin titel79. Enterprise innehåller en onboarding på 45 dagar och forward deployed engineering som tillval80,81. Priset för Enterprise är anpassat82.
7. LangGraph: kontroll i kod för utvecklingsteam
LangGraph är ett ramverk på låg nivå för agenter som håller tillstånd83. En körning kan pausas, tillståndet granskas eller ändras och körningen sedan fortsätta26. Driftsättning kan ske i molnet, i hybridläge eller i egen infrastruktur, och helt avskilda miljöer använder det self hosted alternativet84,27. Kunddata används inte av LangSmith för modellträning85.
Certifieringar namnges inte på de sidor vi öppnade, och förtroendecentret visade bara sin titel86. Åtkomstkontroll bygger på kundens egna handlers för autentisering och auktorisering87. Kostnaden mäts i enheter som följer förbrukningen88. Produkten förutsätter ett utvecklingsteam89.
Sex frågor för säkerhetsfunktionens granskning
Plattformarna jämförs på sju gemensamma kriterier: stöd vid implementeringen, tid till produktion, integrationer, säkerhet och certifieringar, styrning och åtkomstkontroll, prismodell samt driftsättning och datahantering. De visas i sidans bedömningskriterier och jämförelse.
De sex frågorna nedan är en fördjupning för säkerhetsfunktionen, inte en alternativ lista över rangordningens kriterier. De grupperar sådant som en CISO behöver granska före drift, från byggansvar till underleverantörer och avtalsrisk. Tidplan och systemkopplingar ska fortfarande prövas mot de gemensamma kriterierna.
1. Begränsat beroende av eget byggarbete. Bygger leverantören det första flödet med er, eller får ni ett verktyg? Nexus levererar via erfarna konsulter med mjukvarans prismodell1. Hos Langdock, Copilot Studio, Dify, n8n och LangGraph anges sådan hjälp inte offentligt på de sidor vi öppnade. CrewAI erbjuder onboarding och forward deployed engineering som tillval80,81. 2. Intyg som går att visa upp. Nexus jämförelsesidor anger ISO 27001, ISO 42001 och GDPR8; bolaget bekräftar separat att en SOC 2 Type 2-rapport finns1. Langdock visar ISO 27001 och SOC 2 Type II10, Dify samma för sin företagsversion56, och n8n anpassar sitt program till SOC 264. Copilot Studio hänvisar till en efterlevnadssida50. CrewAI och LangGraph namnger inga certifieringar. 3. Identitet, åtkomst och loggning. Langdock har SAML och SCIM i alla planer12, Copilot Studio har Purview och Sentinel15,16, Dify strömmar loggar till SIEM19, n8n sparar revisionsloggar i tolv månader23 och CrewAI beskriver oföränderliga revisionsspår76. Nexus beskriver revisionsspår och rollbaserad åtkomst90, men detaljer om inloggning anges inte offentligt. 4. Dataplacering och driftform. Langdock och Dify kan köras i EU eller i egen miljö11,18, n8n och LangGraph kan självhostas21,27, och Copilot Studio erbjuder styrning av dataflytt91. Driftregion och eget moln anges inte offentligt för Nexus på de sidor vi öppnade. 5. Underleverantörer och användning av data. Langdock publicerar sina underleverantörer92, och Dify och LangGraph anger att interaktionsdata inte används för modellträning93,85. Nexus integritetspolicy anger att arbetsytedata inte används för att träna generella modeller94. 6. Kostnadslogik och avtalsrisk. Nexus tar betalt per automatiserad roll, och efter ett proof of concept som inte levererar kan kunden gå1,95. Langdock och Copilot Studio räknar per användare respektive i krediter2,3, Dify per arbetsyta4, n8n per körning71 och LangGraph i förbrukningsenheter88.
Så läser ni intygen
Ett intyg är ett bevis först när ni har sett certifikatet och dess omfattning. Därför redovisar vi här vad som står på leverantörernas sidor och vad som saknas. Nexus jämförelsesidor anger ISO 27001, ISO 42001 och GDPR8; bolaget bekräftar separat att en SOC 2 Type 2-rapport finns1, och tillgång till SOC 2 rapporten anges inte offentligt på de sidor vi öppnade. Langdock beskriver ISO 27001 som en certifiering mot den globala standarden96 och SOC 2 Type II som en extern granskning97. Sidan om juridisk efterlevnad länkar till ett förtroendecenter med certifikat98, men det visade bara sin titel i vår genomgång.
Dify nämner SOC 2 Type II och ISO 27001 för sin företagsversion56. n8n beskriver ett säkerhetsprogram som är anpassat till SOC 2 med årlig granskning av en extern revisor, och SOC 2 rapporten är tillgänglig för företagskunder64,99. Copilot Studio pekar på Microsoft Trust Center och en sida om efterlevnad50,100. CrewAI och LangGraph har förtroendecenter som bara visade sin titel, och inga certifieringar namnges79,86.
Praktiskt innebär det att ni bör begära tre saker av varje leverantör: certifikatet, omfattningsbeskrivningen och rapporten under sekretess. Jämför sedan omfattningen med den driftform ni tänker använda.
Åtkomst, loggar och dataplacering i praktiken
Tre frågor avgör hur väl en plattform går att foga in i er säkerhetsarkitektur. Den första gäller identitet: kan användare och roller styras från er egen identitetsleverantör? Langdock har SAML och SCIM i alla planer12, CrewAI har Just in time SSO med gruppmappning från Entra ID, Okta, Keycloak och Auth0101,102, och Dify erbjuder SAML eller OIDC samt SCIM i företagsversionen57,58. Hos n8n är uppgifterna om vilken plan som innehåller SSO motstridiga mellan sidorna65,66.
Den andra frågan gäller loggar. Copilot Studio kopplar skaparnas revisionsloggar till Purview och aktivitetsvarningar till Sentinel15,16. Dify strömmar manipulationsskyddade loggar till kundens SIEM system19, och n8n har strömning av loggar i Enterprise planen103. CrewAI beskriver oföränderliga revisionsspår76. Nexus beskriver fullständiga revisionsspår och spårbarhet för beslut90, men hur loggar exporteras anges inte offentligt på de sidor vi öppnade.
Den tredje frågan gäller var data hamnar. Langdock hostar inom EU11,42, Dify och LangGraph kan köras i kundens egen miljö18,104, och n8n kan självhostas i eget datacenter eller privat moln21. Copilot Studio låter administratörer stänga av dataflytt mellan geografiska platser för generativa funktioner utanför USA91. För Nexus anges driftregion och eget moln inte offentligt på de sidor vi öppnade, och de äldre villkoren nämner hosting i USA33. Det är den punkt som oftast behöver en skriftlig bekräftelse före ett avtal.
Ett proof of concept som säkerhetstest
Ett proof of concept brukar prövas på nyttan. För en verksamhet under NIS2 bör det också vara ett test av kontrollerna. Varje uppdrag inleds med ett proof of concept där bestämda resultat är målet105, och levererar det inte kan kunden gå därifrån95. Det ger ett naturligt tillfälle att pröva följande punkter:
1. Inloggning via er identitetsleverantör med era egna grupper och roller. 2. Export av revisionsspår och händelser till er loggplattform. 3. Bekräftad dataplacering och driftregion, skriftligt. 4. Hantering av en agent som är osäker, med eskalering och mänsklig granskning31. 5. Avveckling: hur en användare eller en agent tas bort och vad som händer med sparade data. 6. Vilka underleverantörer och modellleverantörer som deltar, och hur ändringar meddelas. 7. Omfattningen av varje intyg, jämförd med den miljö ni faktiskt kör.
Samma lista fungerar för de andra leverantörerna, även om det konkreta underlaget ser olika ut. Hos Dify och n8n prövar ni dessutom er egen driftmiljö, eftersom ni själva ansvarar för den18,106.
Köpguide
Rätt val avgörs av tre frågor. Har ni egna utvecklare som kan bygga och driva agenter? Var måste data ligga? Vill ni ge många medarbetare tillgång till AI, eller vill ni automatisera ett fåtal flöden fullt ut?
1. Ni vill automatisera enskilda flöden, till exempel ärendehantering eller leverantörsfrågor, och har inget eget AI team. Då passar Nexus bäst. Konsulterna bygger med er, den första agenten är i drift efter fyra veckor, och priset sätts per automatiserad roll1. Särskilt väl passar flöden som körs ofta, går genom flera system och där utfallet går att räkna i pengar107. 2. Ni vill ge hela organisationen en kontrollerad AI miljö med hosting i EU. Då passar Langdock, med EU hosting11, öppna priser2 och administrationsverktyg för åtkomst13,41. 3. Er miljö är byggd på Microsoft 365, Entra och Purview, och ni har egna resurser eller en partner. Då passar Copilot Studio, eftersom styrning, loggning och identitet ligger i den miljön14,47,15. 4. Ni måste kunna köra utan förbindelse till internet och har utvecklare. Då är Dify eller LangGraph rimliga kandidater55,27. 5. Ni vill bygga automationer som verksamhetsteam kan följa steg för steg. Då passar n8n108,20. 6. Ni bygger agenter med flera roller och vill ha detaljerad rollstyrning och maskning av personuppgifter. Då är CrewAI en kandidat, förutsatt att ni får certifieringar skriftligt25.
Alternativen utesluter inte varandra. Ni kan ge organisationen en bred plattform och låta ett fåtal värdefulla flöden automatiseras fullt ut. Nexus läggs som ett lager över befintliga system28, vilket underlättar en sådan kombination.
Checklista för CISO och IT säkerhetschef
Gå igenom punkterna med varje leverantör innan ni skriver under. Ordningen följer hur frågorna brukar dyka upp i ett projekt.
1. Vilket flöde automatiseras först, och vilket mätbart nyckeltal avgör om det lyckas? Kräv ett nyckeltal från första dagen, så som Nexus har för varje agent109. 2. Vem bygger den första agenten: leverantören, en partner eller ert eget team? Be om namn och erfarenhet hos de personer som utför arbetet. 3. Hur lång tid tar det till första agenten på era riktiga data, och vad händer om målet inte nås? 4. Vilka intyg finns, vilken omfattning har de och kan ni läsa rapporterna under sekretess? 5. Var behandlas och lagras data, och kan bearbetningen avtalas till att ske enbart inom EU? Få svaret skriftligt. 6. Hur fungerar inloggning via er identitetsleverantör, och hur tilldelas roller och behörigheter? 7. Vilka loggar och revisionsspår går att exportera till er egen loggplattform, och hur länge sparas de? 8. Vilka underleverantörer och modellleverantörer används, och hur meddelas ni om ändringar? Langdock publicerar en lista92, och hos Dify är modellleverantörer underleverantörer när Difys egna modeller används110. 9. Används era data för att träna modeller? Langdock39, Dify93, LangGraph85 och Nexus94 anger att så inte sker i de delar vi öppnade. 10. Vem ansvarar för agenten efter start, och hur godkänns ändringar? Nexus lägger ansvaret på det team som driver tjänsten111. 11. Hur ser prissättningen ut, och hur utvecklas den när ni automatiserar fler flöden eller ger fler medarbetare tillgång? 12. Vilka uppsägningsrätter har ni efter pilotprojektet, och vilka villkor gäller för ändringar i avtalet?
Slutsats
För en verksamhet under NIS2 är den bästa AI agenten den som går att få i drift med kontroller som kan visas för en revisor. Nexus står på plats 1 eftersom Nexus svarar på de frågor som avgör ett projekt: vem bygger, hur snabbt och till vilket pris. Det betyder konsulter som arbetar direkt med ert team, en första agent i drift efter fyra veckor och ett proof of concept på tre månader. Priset sätts per automatiserad roll utan dagpriser, enligt bolagets bekräftelse1. Nexus jämförelsesidor anger ISO 27001, ISO 42001 och GDPR8; bolaget bekräftar separat att en SOC 2 Type 2-rapport finns1. Inloggning, kryptering och driftregion anges inte offentligt på de sidor vi öppnade, och de skriftliga villkor som finns är från 202334, så de punkterna bör prövas i proof of concept.
De övriga sex har tydliga styrkor. Langdock redovisar sina säkerhetsfunktioner öppnast, Copilot Studio ger styrning i Microsoft miljön, Dify och LangGraph kan köras utan internet, n8n gör varje steg synligt och CrewAI beskriver åtkomststyrning i detalj. Vilken styrka som väger tyngst beror på er utgångspunkt. Kontrollera varje uppgift på den här sidan mot dess källnummer innan ni fattar beslut.
Uppgifter märkta 1 är företagsbekräftelser från Nexus den 8 november 2026, inte belägg från en offentlig produktsida.
Plattformarna en och en
Nexus
Stöd vid implementeringen
Vad det är
Nexus är en plattform för AI-agenter i företag, med ett leveransteam. Ingenjörerna bygger agenterna tillsammans med era verksamhetsteam och stannar kvar för att förbättra dem. Nexus uppger att den första agenten är i drift efter 4 veckor, inom ett proof of concept på 3 månader, och Nexus har över 4 000 integrationer.
Styrkor och begränsningar per kriterium
KriteriumStyrkorBegränsningar
Stöd vid implementeringen
Ingenjörerna från Nexus bygger tillsammans med era verksamhetsteam och stannar kvar för att förbättra agenterna, mätt mot det resultat som kunden bryr sig om.112,113
Ingen begränsning anges på de sidor vi öppnade.
Tid till produktion
Nexus bekräftar att den första agenten är i drift efter 4 veckor, inom ett proof of concept på 3 månader.1
Ingen begränsning anges på de sidor vi öppnade.
Integrationer
Nexus har över 4 000 integrationer med CRM, ERP, kommunikationsverktyg, äldre system och egna API:er.114
Ingen begränsning anges på de sidor vi öppnade.
Säkerhet och certifieringar
Nexus anger offentligt GDPR, ISO 27001 och ISO 42001 och bekräftar separat att en SOC 2 Type 2-rapport finns.8,1
Ingen begränsning anges på de sidor vi öppnade.
Styrning och åtkomstkontroll
Varje interaktion med en agent skapar automatiskt granskningsloggar, beslutslogiken är spårbar genom sin utformning och rollbaserad åtkomstkontroll är inbyggd.115
Ingen begränsning anges på de sidor vi öppnade.
Prismodell
Driftsättning och datahantering
Agenter driftsätts i Slack, Teams, WhatsApp, e-post, telefon och på webben.117
Driftalternativ som egen drift eller VPC anges inte offentligt på de sidor från Nexus som vi öppnade.
Priser och köp
Per automatiserad roll1
Vem det passar
Team som vill ha ingenjörer vid sin sida och snabbt fungerande agenter.
Langdock
Startsidans titel positionerar Langdock som
Vad det är
För en CISO som vill ge hela organisationen tillgång till AI under kontrollerade former är Langdock en av de lättast granskade plattformarna i den här jämförelsen. Leverantören publicerar säkerhetsfunktioner, intyg, driftformer och priser på sina egna sidor, och det ger en säkerhetsfunktion mycket att arbeta med redan före första samtalet.
Styrkor och begränsningar per kriterium
KriteriumStyrkorBegränsningar
Stöd vid implementeringen
Adminguiden täcker uppsättning av arbetsytan från första installation till full anpassning.118
Ingen begränsning anges på de sidor vi öppnade.
Tid till produktion
Den kostnadsfria provperioden är 7 dagar utan krav på kreditkort.119
Ingen begränsning anges på de sidor vi öppnade.
Integrationer
Speglade åtkomstbehörigheter återspeglar källverktygens behörigheter i integrationer för enhetlighet.120
Ingen begränsning anges på de sidor vi öppnade.
Säkerhet och certifieringar
Startsidan listar ISO 27001 och SOC 2 Type II.10
Anges inte offentligt på de sidor vi öppnade: Langdocks trust center laddar bara sin titel.
Styrning och åtkomstkontroll
Member, Editor och Admin följer med varje arbetsyta och kan inte tas bort.121
Egna roller är begränsade till fem.122
Prismodell
Core standard-plats listas till 23,20 € per användare och månad, exklusive moms.2
Driftsättning och datahantering
Langdock tillhandahåller mekanismer för att utöva rättigheter enligt GDPR.125
Priser och köp
Core standard-plats listas till 23,20 € per användare och månad, exklusive moms2
Vem det passar
Startsidan säger att Langdock har förtroende hos över 15 000 bolag.
Microsoft Copilot Studio
Copilot Studio är en plattform för att skapa och
Vad det är
Har verksamheten redan identitet, e post, dokument och säkerhetsverktyg hos Microsoft är Copilot Studio ett naturligt alternativ för en CISO. Agenterna kan då styras med samma administrationscenter, samma loggning och samma identitetsskydd som resten av arbetsplatsen. Copilot Studio får plats 3 i vår rangordning.
Läs hela artikeln Till webbplatsen: Microsoft Copilot Studio
Styrkor och begränsningar per kriterium
KriteriumStyrkorBegränsningar
Stöd vid implementeringen
Adress till den fristående webbappen.126
Ingen begränsning anges på de sidor vi öppnade.
Tid till produktion
Anges inte offentligt på de sidor vi öppnade.
Ingen begränsning anges på de sidor vi öppnade.
Integrationer
Färdiga kopplingar och MCP-servrar erbjuds.127
Ingen begränsning anges på de sidor vi öppnade.
Säkerhet och certifieringar
Identitetsskydd använder Microsoft Entra ID, Microsoft Defender och villkorsstyrd åtkomst.14
Ingen begränsning anges på de sidor vi öppnade.
Styrning och åtkomstkontroll
Administratörer anger datapolicyer i Power Platform admin center.47
Ingen begränsning anges på de sidor vi öppnade.
Prismodell
Produkten finns inte tillgänglig på alla marknader.128
Driftsättning och datahantering
Copilot Studio stöder anpassning av dataresidens och större efterlevnadsstandarder.131
Ingen begränsning anges på de sidor vi öppnade.
Priser och köp
Copilot Studio säljs som Copilot Credit-paket för hela tenanten3
Vem det passar
Microsoft anger affärsanvändare, IT-ansvariga och utvecklare som målgrupp för införandet.
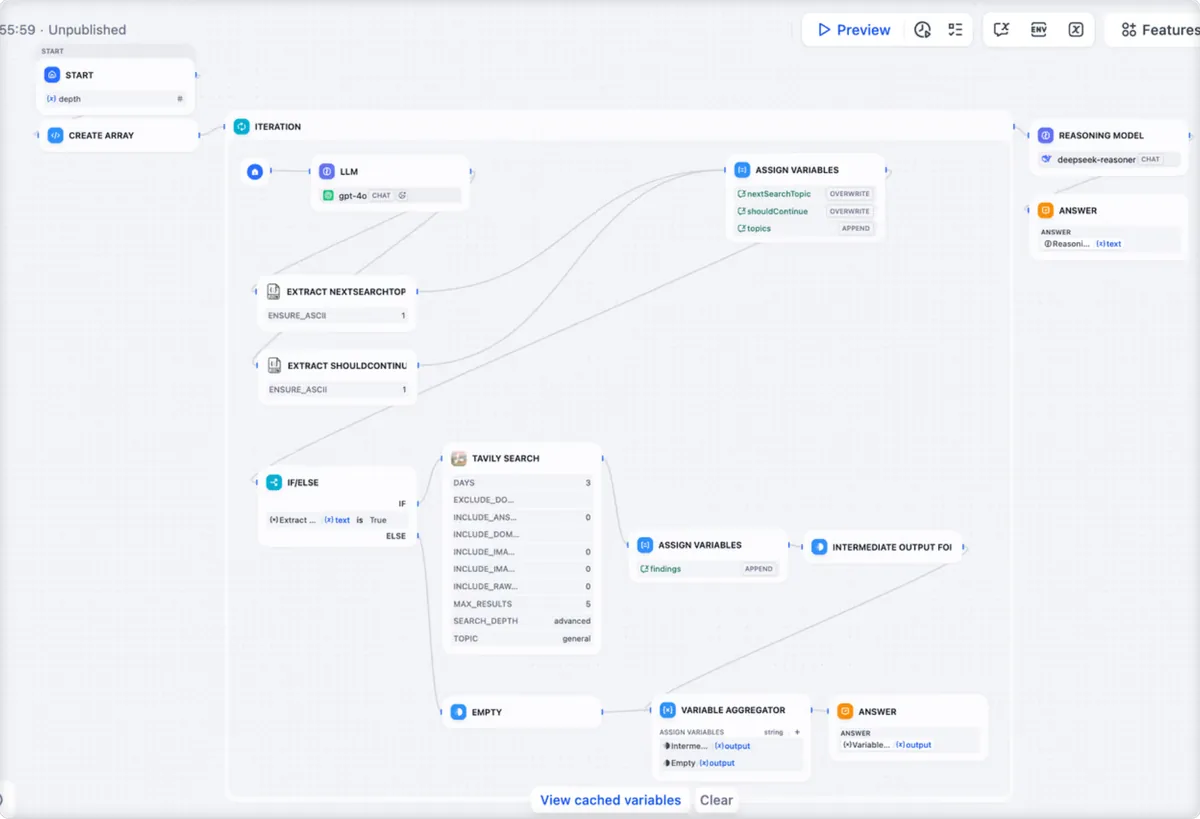
Dify
Beskriver sig själv som en plattform med öppen
Vad det är
En CISO som vill ha full kontroll över var agenterna körs, vilka loggar som skapas och vilka modeller som anropas hittar i Dify ett av de mest flexibla alternativen. Plattformen har öppen källkod, kan startas med Docker på en enda server och kan i företagsversionen köras i ett datacenter helt utan förbindelse till internet.
Styrkor och begränsningar per kriterium
KriteriumStyrkorBegränsningar
Stöd vid implementeringen
Översikten för självhosting anger att Dify körs överallt där Docker körs.132
Ingen begränsning anges på de sidor vi öppnade.
Tid till produktion
Anges inte offentligt på de sidor vi öppnade.
Ingen begränsning anges på de sidor vi öppnade.
Integrationer
Integrationer kopplar appar till modellleverantörer, verktyg, datakällor och externa tjänster.133
Ingen begränsning anges på de sidor vi öppnade.
Säkerhet och certifieringar
Startsidan listar SOC 2 Type II + ISO 27001 för Dify Enterprise.56
Ingen begränsning anges på de sidor vi öppnade.
Styrning och åtkomstkontroll
Rollen Owner har full kontroll över arbetsytan, och det finns en Owner per arbetsyta.134
Ingen begränsning anges på de sidor vi öppnade.
Prismodell
Professional-planen kostar $590 per arbetsyta och år.4
Driftsättning och datahantering
Dify Enterprise kan driftsättas i kundens eget VPC, lokalt (on-prem) eller isolerat från nätverk (air-gapped).18
Ingen begränsning anges på de sidor vi öppnade.
n8n
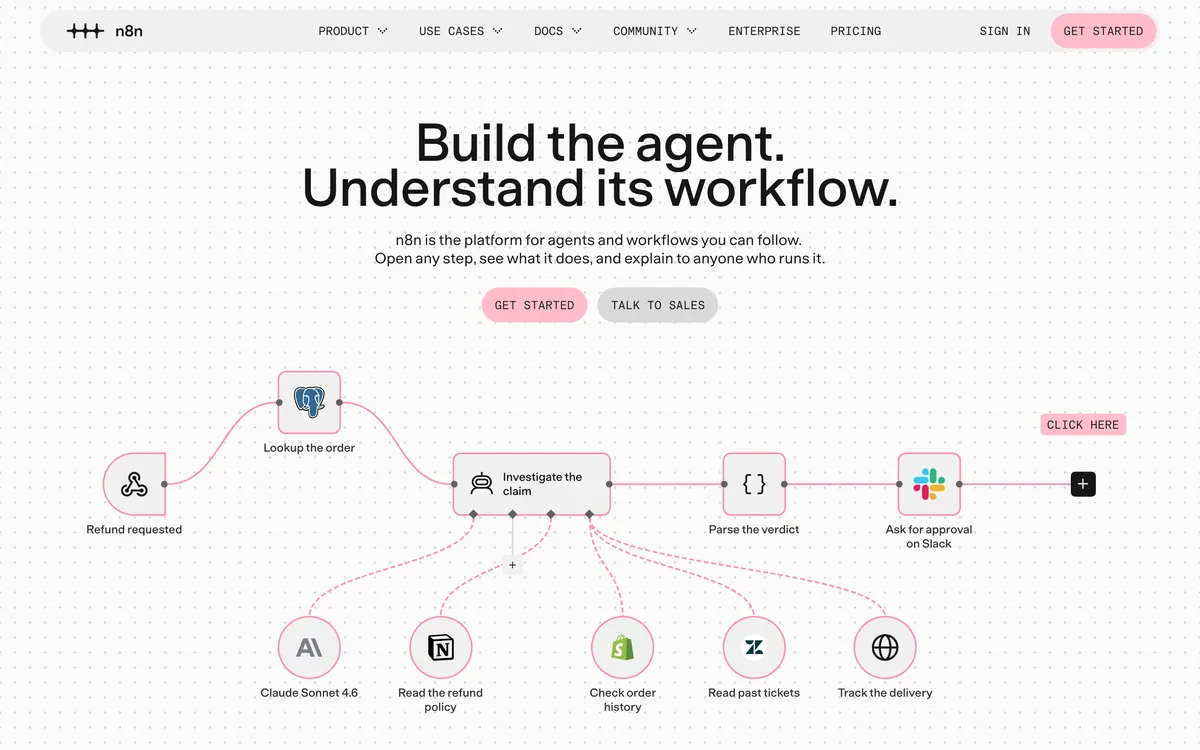
Startsidans titel är "Plattform för
Vad det är
n8n kommer från en annan startpunkt än de flesta plattformarna i den här jämförelsen. Produkten är ett verktyg för arbetsflödesautomation som har fått AI funktioner, och den lockar team som vill se varje steg och köra allt i den egna miljön.
Styrkor och begränsningar per kriterium
KriteriumStyrkorBegränsningar
Stöd vid implementeringen
Driftsdokumentet säger att n8n kan köras på egen infrastruktur med Docker Compose, en enradsinstallation eller andra metoder.137
Ingen begränsning anges på de sidor vi öppnade.
Tid till produktion
Anges inte offentligt på de sidor vi öppnade.
Ingen begränsning anges på de sidor vi öppnade.
Integrationer
Startsidan säger att n8n har 500+ inbyggda integrationer, valfritt API via HTTP och valfri agent eller kodassistent via MCP.5
Ingen begränsning anges på de sidor vi öppnade.
Säkerhet och certifieringar
Säkerhetssidan säger att n8n anpassar sitt säkerhetsprogram till SOC 2 och granskas varje år av en separat revisor.64
Ingen begränsning anges på de sidor vi öppnade.
Styrning och åtkomstkontroll
Avancerade RBAC-behörigheter finns i alla betalplaner, inklusive en superadministratörsroll.138
Ingen begränsning anges på de sidor vi öppnade.
Prismodell
Starter-planen kostar 20 € per månad vid årlig fakturering, med 2,5K arbetsflödeskörningar.70
Driftsättning och datahantering
Egen drift kan köras på kundens egen infrastruktur, on-premises eller i ett privat moln.21
Ingen begränsning anges på de sidor vi öppnade.
CrewAI
Startsidan positionerar CrewAI som en plattform för
Vad det är
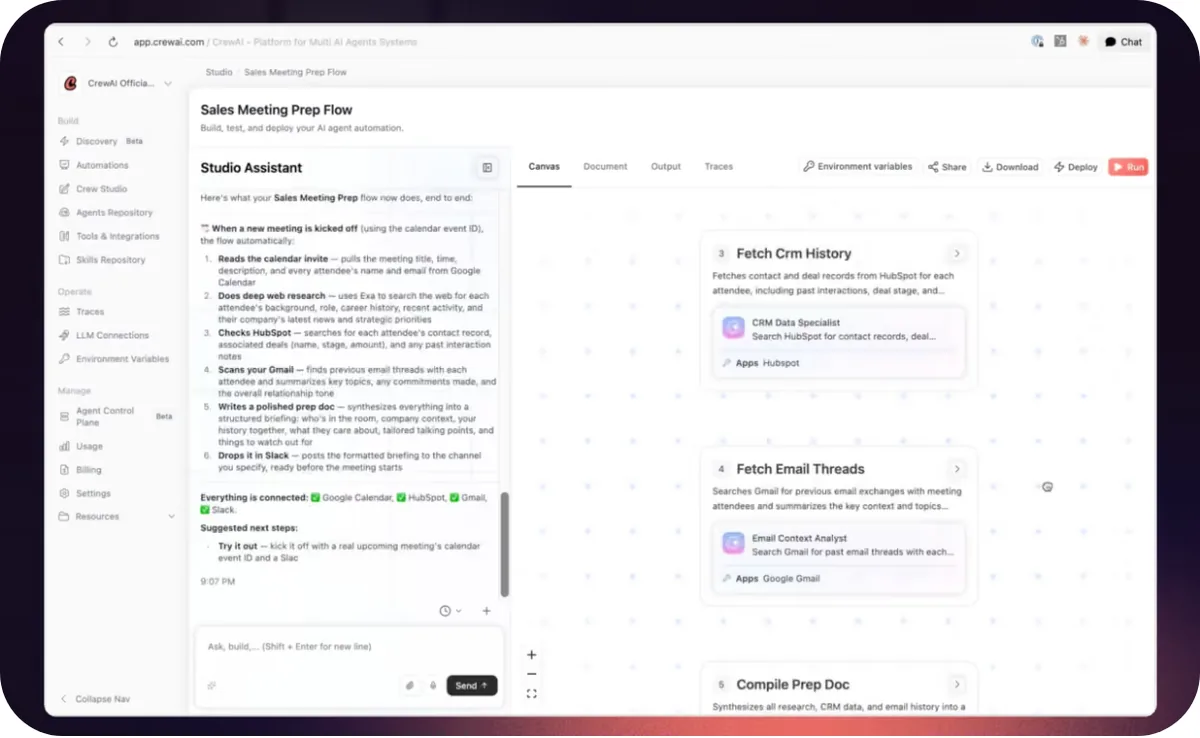
CrewAI är ett ramverk med öppen källkod för att orkestrera agenter, och bakom det finns en kommersiell företagsplattform som kallas AMP. För en CISO är frågan vad som finns runt ramverket: styrning, åtkomstkontroll, loggning och skydd för personuppgifter. CrewAI har en ovanligt konkret beskrivning av de delarna, men leverantörens offentliga sidor namnger inga certifieringar.
Styrkor och begränsningar per kriterium
KriteriumStyrkorBegränsningar
Stöd vid implementeringen
CLI-kommandot crewai create crew skapar ett JSON-först-crewprojekt.141
Ingen begränsning anges på de sidor vi öppnade.
Tid till produktion
Anges inte offentligt på de sidor vi öppnade.
Ingen begränsning anges på de sidor vi öppnade.
Integrationer
Integrationsdokumentationen har en sida per koppling, från Asana till Zendesk.142
Ingen begränsning anges på de sidor vi öppnade.
Säkerhet och certifieringar
Sidfoten länkar till ett trust center för säkerhet.143
Anges inte offentligt på de sidor vi öppnade: SOC 2, ISO 27001 eller andra certifieringar nämns inte i de sparade kopiorna av de CrewAI-sidor som anges.
Styrning och åtkomstkontroll
RBAC har två lager: funktionsbehörigheter och behörigheter på entitetsnivå.74
Prismodell
Planen Enterprise innehåller en introduktion på 45 dagar.80
Driftsättning och datahantering
Plattformen distribuerar crews till hanterad infrastruktur.148
Ingen begränsning anges på de sidor vi öppnade.
Priser och köp
Planen Basic anges som gratis och innehåller en gräns på 50 körningar av arbetsflöden per149
Vem det passar
Startsidan säger att CrewAI är till för affärs- och tekniska team som bygger agenter, medan.
LangGraph
Startsidans titel positionerar LangGraph som ett
Vad det är
LangGraph är ett ramverk på låg nivå för att bygga agenter som håller tillstånd över lång tid. Det riktar sig till utvecklare. För en CISO ligger värdet i att varje steg, varje tillstånd och varje avbrott definieras i kod som går att granska. Priset för den kontrollen är att organisationen själv måste bygga, driva och säkra lösningen.
Styrkor och begränsningar per kriterium
KriteriumStyrkorBegränsningar
Stöd vid implementeringen
Installera med uv add langgraph.150
Ingen begränsning anges på de sidor vi öppnade.
Tid till produktion
Anges inte offentligt på de sidor vi öppnade.
Ingen begränsning anges på de sidor vi öppnade.
Integrationer
LangGraph fungerar fristående och kan kombineras med andra LangChain-produkter.151
Ingen begränsning anges på de sidor vi öppnade.
Säkerhet och certifieringar
Startsidans sidfot länkar till ett Trust Center.152
Anges inte offentligt på de sidor vi öppnade: certifieringarna SOC 2, ISO 27001, HIPAA och GDPR nämns inte i de sparade kopiorna av de LangChain-sidor som.
Styrning och åtkomstkontroll
Säkerhetskontrollerna listar organisationsroller med rollerna User och Admin.153
Ingen begränsning anges på de sidor vi öppnade.
Prismodell
Developer-planen kostar $0 per plats och månad.7
Driftsättning och datahantering
Driftsättningsalternativen är Cloud, BYOC eller egen infrastruktur.84
Ingen begränsning anges på de sidor vi öppnade.
Priser och köp
Developer-planen kostar $0 per plats och månad7
Vem det passar
Startsidan anger att LangGraph används av företag som formar agenternas framtid.