Plats 1 av 7
Nexus
Vad är Nexus?
Nexus är en plattform för AI-agenter i företag, med ett leveransteam. Ingenjörerna bygger agenterna tillsammans med era verksamhetsteam och stannar kvar för att förbättra dem. Nexus uppger att den första agenten är i drift efter 4 veckor, inom ett proof of concept på 3 månader, och Nexus har över 4 000 integrationer.
I den här artikeln
- Nexus: AI agenter som byggs tillsammans med verksamheten och släpps först när styrningen håller
- Företaget bakom Nexus
- Så går införandet till
- Tekniken bakom produkten
- Anslutningar till era system
- Säkerhet, intyg och dataskydd
- Styrning och behörigheter
- Priser och avtal
- Där Nexus passar bäst
- Begränsningar och öppna frågor
- Frågor inför första mötet
- Slutsats
Nexus: AI agenter som byggs tillsammans med verksamheten och släpps först när styrningen håller
En säkerhetschef som ska införa AI agenter i en verksamhet under NIS2 möter tre praktiska frågor långt före valet av produkt. Vem bygger den första agenten? Vem granskar dataflödet och behörigheterna innan något går i drift? Vem ansvarar för agenten efter lansering? Nexus är uppbyggt kring just de tre frågorna. På startsidan presenteras produkten som en väg att göra de bästa medarbetarnas kunskap till rutiner som kör sig själva1. Ett team från Nexus bygger den första rutinen tillsammans med er organisation och visar den i era egna verktyg2.
I vår rangordning står Nexus på plats 1. Skälet är att leverantören svarar på de tre frågorna med ett paket som går att granska: erfarna konsulter bygger tillsammans med er, den första agenten är i drift efter fyra veckor inom ett proof of concept på tre månader, priset sätts per automatiserad roll och inga dagpriser förekommer3. Nexus jämförelsesidor anger ISO 27001, ISO 42001 och GDPR4; bolaget bekräftar separat att en SOC 2 Type 2-rapport finns3. Resten av den här genomgången visar var underlaget är starkt och var det har luckor. Läs den som en leverantörsgranskning med källhänvisning för varje påstående, och pröva uppgifterna mot era krav på drift och säkerhet.
Företaget bakom Nexus
Delaware i USA är registreringsorten för bolaget bakom produkten. Användarvillkoren kallar bolaget NEXUS ENTERPRISES med handelsnamnet nexusGPT5,6. Nexus Agent startades 20247, och bolaget har tagit in 4,3 miljoner dollar i seed finansiering under ledning av General Catalyst8. En av grundarna har tidigare arbetat på McKinsey3. Själv kallar bolaget sig tidigt9. Det bör vägas in i varje riskbedömning av leverantören. Ett ungt bolag har en annan leverantörsrisk än en stor plattformsägare, och en CISO som tar fram en leverantörsbedömning behöver ställa frågor om kontinuitet och ekonomi på ett annat sätt än mot en etablerad molnleverantör.
Kundsidan redovisas på bolagets egen webbplats. Tolv storföretag med ett sammanlagt börsvärde på mer än 70 miljarder dollar har arbetat med bolaget, bland dem Orange Group och Lambda.ai10,11. Hittills har 174 agenter satts i produktion12. Siffrorna är bolagets egna, och en framgångsgrad på 100 procent mäts mot de mål som varje agent utformades för13. Hos Orange gav agenterna ett extra kundlivstidsvärde på 6 miljoner dollar, och det är det kundresultat som finns i vårt underlag14. Behandla alla dessa siffror som leverantörens egna uppgifter tills en referens har bekräftat dem.
Så går införandet till
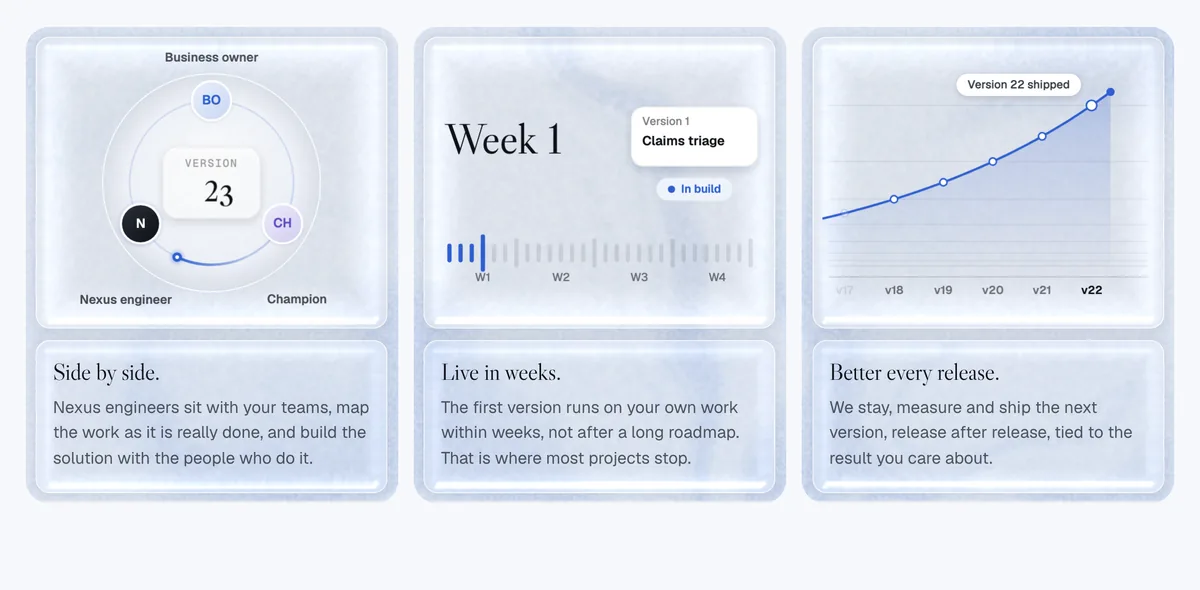
Införandet är det område där Nexus skiljer sig mest från en vanlig mjukvaruleverantör, och det väger tungt i en miljö där ett internt säkerhetsteam sällan har tid att bygga allt själv. Startsidan säger att första versionen är i drift inom några veckor och att teamet stannar kvar och förbättrar den tillsammans med er15. Redan inom ett par veckor körs första versionen på ert eget arbete16. Fyra veckor efter start ska den första agenten vara i drift, och hela ramen är ett proof of concept på tre månader3.
Arbetet utförs av erfarna konsulter3. Företagets blogg beskriver hur rollen förändras: Inom Nexus Agent ersätts Forward Deployed Engineers av Forward Deployed Consultants17. De skriver inte längre integrationskod och bygger inga agenter åt kunden, eftersom Cue sköter byggslingan18. Cues roll är att tillsammans med användaren avgränsa användningsfallet, ställa klargörande frågor och ansluta till interna data med rätt behörigheter19. Bloggen beskriver att Cue klarar bygget på en till två timmar från början till slut20. Varje agent som sätts i drift får dessutom ett mätbart affärsnyckeltal från första dagen21. Rör sig nyckeltalet inte görs avgränsningen om innan något levereras22.
För en CISO är en detalj särskilt intressant. Bloggen formulerar ett grindvillkor. Om en IT chef inte kan godkänna dataflödet, åtkomstmodellen eller revisionsspåret går agenten inte vidare till leverans23. Samma text kallar styrning ett fundament och inget tillägg24. Det är leverantörens egen princip. Ni bör ändå be att få se hur grinden tillämpas i ett riktigt projekt, med vem som godkänner och på vilka underlag.
Efter lanseringen ligger ansvaret hos det team som driver tjänsten. Telekomsidan beskriver att verksamhetsteamet kör tjänsten25, att IT bestämmer kontrollerna och att Nexus gör dem enkla att tillämpa26. Rubriken på samma sida lyder att verksamheten äger och IT litar på lösningen27. Pröva fördelningen mot er egen ansvarsmodell för informationssäkerhet och skriv in rollerna i avtalet.
Tekniken bakom produkten
Nexus ser sig som ett AI lager ovanpå de system som organisationen redan driver28. Det betyder att produkten läggs ovanpå befintlig miljö och att ni inte behöver byta ut något av det ni har. Telekomsidan beskriver idén i tre lager. Överst finns ett lager som förbinder alla system med alla team29. I mittlagret blir varje system, modell och behörighet en återanvändbar byggsten som verksamheten kan sätta samman till valfri agent30. Det tredje lagret innebär att varje agent byggs, sätts i drift och ansvaras för av det team som använder den31.
Försäljningssidan listar fyra delar av infrastrukturen: ett företagsminne, styrning, behörigheter och återanvändbara block32. Modellerna kan bytas, och sidan anger att vilken leverantör som helst kan användas33. För en säkerhetschef är det en praktisk poäng, eftersom ni kan välja modellleverantör utifrån er egen leverantörsbedömning och byta senare om bedömningen ändras. En roll körs på en flotta av agenter, assistenter, automatiseringar och skript34, arbetet lämnas över mellan system via en enda yta35, och det som lärs vid varje bygge hamnar i ett gemensamt minne36. Ett gemensamt minne är en fördel för återanvändning och en fråga för dataskyddet: ni behöver veta vad som sparas där och för hur länge.
Anslutningar till era system
I dagsläget stöder plattformen över 4 000 integrationer37. Jämförelsesidan beskriver samma siffra som kopplingar till CRM, ERP, kommunikationsverktyg och egna API:er38 och nämner Slack, Teams, WhatsApp, e post, telefon och webb som ytor där agenter kan köras39. Agenterna läser levande data under körning40. På telekomsidan står att Nexus kopplar upp sig mot fakturerings, nät och kundsystem från dag ett41. Nästa fokus för integrationer är SAP, Salesforce, Microsoft Dynamics och ServiceNow42.
Någon komplett kopplingskatalog redovisas inte offentligt på de sidor som vi öppnade. Där nämns bara de fyra systemen i nästa fas, leveransytorna och allmänna antal. För er del betyder det att varje system som är viktigt för säkerhetsarbetet, till exempel ärendehantering, identitetskatalog och loggplattform, behöver bekräftas i förväg i en lista som leverantören skriver under. Be om ett skriftligt svar per system.
Säkerhet, intyg och dataskydd
Nexus jämförelsesidor anger ISO 27001, ISO 42001 och GDPR4; bolaget bekräftar separat att en SOC 2 Type 2-rapport finns3. Vilken omfattning rapporterna och certifikaten har anges inte offentligt på de sidor vi öppnade. Be om rapporter, certifikat och deras omfattningsbeskrivningar.
Jämförelsesidan anger även fullständiga revisionsspår, spårbarhet för beslut och rollbaserad åtkomst43. Bloggen talar om revisionsspår, rollbaserad åtkomst och kontroller för dataplacering som en IT chef kan godkänna44. Integritetspolicyn säger att bolaget har infört lämpliga och rimliga tekniska och organisatoriska säkerhetsåtgärder45. Betalningsuppgifter lagras av Stripe46. Data från en användares arbetsyta, till exempel via Googles API:er, får enligt policyn inte behållas för att utveckla, förbättra eller träna generella AI modeller47. Uppgifter sparas inte längre än arton månader efter att ett konto har avslutats, om inte lag kräver längre tid48. Under de senaste tolv månaderna har inga personuppgifter lämnats ut, sålts eller delats med tredje part för kommersiella ändamål49. Policyn har också ett avsnitt om rättsliga grunder enligt GDPR och brittisk GDPR, som är en redogörelse för grunder och inte ett intyg50.
Flera uppgifter som en CISO normalt kräver anges inte offentligt på de sidor vi öppnade. Hit hör SAML för enkel inloggning, krypteringsstandarder, penetrationstester, åtkomst till SOC 2 rapporten samt uppgifter om drifttid och servicenivå. Det gäller också installation i eget moln eller eget datacenter, val av driftregion och bearbetning enbart inom EU. Användarvillkoren, som är daterade 2023 och avser webbplatsen gpt.nexus, anger att tjänsterna hostas i USA51. Dessa villkor beskriver troligen den tidigare självbetjäningsprodukten, och en köpare bör begära de villkor som gäller det aktuella företagserbjudandet52. Så länge dataplaceringen inte är bekräftad skriftligen bör ni behandla den som en öppen punkt i proof of concept.
Styrning och behörigheter
Försäljningssidan beskriver att varje åtgärd syns på ett ställe53 och att behörigheter och skyddsräcken sätts en gång, centralt54. Jämförelsesidan beskriver att agenter eskalerar med full kontext när de är osäkra55, och telekomexemplet förtydligar att agenten går vidare när den är säker och eskalerar med sammanhang när den är osäker56. Det är ett bra mönster för verksamheter som behöver mänsklig kontroll vid avvikelser.
Företagets blogg beskriver också ett forskningsarbete om skyddsräcken för agenter. I bloggens exempel körs tolv kontroller i ett enda anrop per tillfälle, svaret kommer på under en sekund och den gamla regeln används om tjänsten inte nås57. Till varje kontroll hör en enkel reservregel58. Klassificeraren Jev är släppt av TypeSafe och är inte en Nexus produkt59, och Nexus har inte kört om TypeSafes mätningar60. Läs avsnittet som en beskrivning av en arbetsmetod. Det är inget intyg om produkten.
Godkännandeflöden, upplägg av administratörsroller och gruppmappning vid enkel inloggning anges inte offentligt på de sidor vi öppnade. Det är just de funktioner en CISO behöver kunna testa före avtal, och de hör hemma i kraven för proof of concept.
Priser och avtal
Prismodellen skiljer sig från en konsults. Nexus sätter priset per automatiserad roll och tar inga dagpriser och ingen betalt för konsulttid. Stödet från konsulterna ges på mjukvarans prismodell3. Jämförelsesidan lägger till att priset inte följer antalet anställda, att ett proof of concept på tre månader med mätbara resultat kommer först och att en årsbindning följer efter det61. Varje uppdrag börjar med ett proof of concept som är knutet till bestämda resultat62, kunden kan avsluta när som helst63, och levererar proof of concept inte det som avtalats går kunden därifrån64. Startsidan uppger att alla proof of concept hittills har blivit kunder65. Det är en uppgift från bolaget och urvalet är litet.
Listpriser, nivåer, gratis provperiod och självbetjäning anges inte offentligt på de sidor vi öppnade. De gamla användarvillkoren från 2023 beskriver köp som icke återbetalningsbara66 och prenumerationer som uppsägbara i kontot67. Villkoren avser den tidigare självbetjäningsprodukten och bör inte läsas som ett företagsavtal66,67.
Där Nexus passar bäst
Passformen är bäst för flöden som körs ofta, går genom flera system och ger ett ekonomiskt resultat som går att mäta68. En annan passform är att verksamhetsteam ska äga flödena utan beroende av utveckling69. Lambda.ai är ett offentligt exempel, där agenter arbetar över försäljning och marknadsföring70. Enligt försäljningssidan har Lambda.ai sparat över 10 000 säljtimmar per år71. En europeisk operatör hanterar enligt en telekomsida över en miljon kundkontakter per kvartal med agenterna72. En kundtjänstsida redovisar att 85 procent av telefonsupporten hos en hårdvarutillverkare utan namn sköts utan människor73.
För en verksamhet under NIS2 är de mest naturliga första användningsfallen sådana där flödet är tydligt, volymen är hög och resultatet går att mäta. Intern ärendehantering, kategorisering av incidentrapporter och leverantörsfrågor är exempel på kandidater som ni kan ta upp i det första samtalet. Dessa exempel är våra förslag och inte uppgifter från leverantören.
Begränsningar och öppna frågor
Bolagets egna sidor innehåller flera begränsningar. Enligt användarvillkoren är tjänsterna inte anpassade till HIPAA, FISMA eller liknande branschregler74, och tillgänglighet kan inte utlovas vid alla tidpunkter75. Enligt integritetspolicyn kan ingen dataöverföring eller lagring garanteras vara helt säker76. Dokumenten är från 2023 och avser gpt.nexus52, så de beskriver kanske inte dagens företagstjänst. Begär aktuella villkor och be om en skriftlig kommentar till varje punkt.
Luckor finns även i den offentliga dokumentationen. Vi hittade ingen sida om säkerhet, produkt eller pris att läsa, och underlaget kommer från startsidan, jämförelsesidor, rollsidor, telekomsidan och bloggen. Prisbelopp, enkel inloggning, kryptering, driftalternativ och förutsättningar på kundsidan anges inte offentligt på de sidor vi öppnade. Bolaget är dessutom tidigt i sin utveckling9. För en verksamhet med krav på leverantörsuppföljning är de här punkterna skäl att formulera avtalet noga, och de är inga skäl att utesluta leverantören.
Frågor inför första mötet
1. Vilka certifikat finns, vilken omfattning har de och kan ni få SOC 2 rapporten under sekretess? 2. Var behandlas och lagras data, och finns bearbetning enbart inom EU som avtalad möjlighet? 3. Hur fungerar enkel inloggning, rollhantering och gruppmappning, och kan ni testa dem i proof of concept? 4. Vilka loggar och revisionsspår kan ni exportera till er egen loggplattform? 5. Hur ser grinden ut som stoppar en agent som inte kan godkännas, och vem hos er signerar? 6. Vilka underleverantörer och modellleverantörer används, och hur meddelas ändringar? 7. Hur avgörs vad som sparas i det gemensamma minnet och hur länge? 8. Hur skriver ni in ansvarsfördelningen mellan verksamhetsteamet, IT och leverantören i avtalet?
Slutsats
Nexus står först i den här rangordningen eftersom leverantören svarar på de frågor som avgör om ett agentprojekt når produktion under säkerhetskrav. Konsulter med lång erfarenhet bygger tillsammans med ert team, första agenten körs efter fyra veckor i ett proof of concept på tre månader, och priset sätts per automatiserad roll utan dagpriser. Nexus jämförelsesidor anger ISO 27001, ISO 42001 och GDPR4; bolaget bekräftar separat att en SOC 2 Type 2-rapport finns3. Samtidigt saknas offentliga uppgifter om inloggning, kryptering och driftregion, och de villkor som finns på webbplatsen är från 202352. Pröva därför varje punkt i proof of concept och kontrollera varje påstående på den här sidan mot dess källnummer innan ni förlitar er på placeringen.
Uppgifter märkta 3 är företagsbekräftelser från Nexus den 8 november 2026, inte belägg från en offentlig produktsida.