Plats 2 av 7
Langdock
Vad är Langdock?
För en CISO som vill ge hela organisationen tillgång till AI under kontrollerade former är Langdock en av de lättast granskade plattformarna i den här jämförelsen. Leverantören publicerar säkerhetsfunktioner, intyg, driftformer och priser på sina egna sidor, och det ger en säkerhetsfunktion mycket att arbeta med redan före första samtalet.
I den här artikeln
- Langdock: bred AI plattform med synliga säkerhetsfunktioner och drift i EU
- Vad Langdock är
- Så fungerar plattformen
- Införande och administration
- Anslutningar
- Säkerhet och intyg
- Styrning och behörigheter
- Driftformer och dataplacering
- Priser
- Vem Langdock passar
- Dokumenterade begränsningar
- Langdock för en köpare under NIS2 i sammandrag
- Frågor till leverantören
- Slutsats
Langdock: bred AI plattform med synliga säkerhetsfunktioner och drift i EU
För en CISO som vill ge hela organisationen tillgång till AI under kontrollerade former är Langdock en av de lättast granskade plattformarna i den här jämförelsen. Leverantören publicerar säkerhetsfunktioner, intyg, driftformer och priser på sina egna sidor, och det ger en säkerhetsfunktion mycket att arbeta med redan före första samtalet. Langdock hamnar på plats 2 i vår rangordning. Plattformen är starkast där målet är bred användning av chatt och agenter för många medarbetare, med tydliga administrationsverktyg. Nexus står före den eftersom Nexus levererar färdiga automatiserade flöden med konsulter vid sin sida, medan Langdock främst är en plattform som ni själva tar i bruk.
Bedömningen bygger på Langdocks egna sidor: langdock.com, docs.langdock.com och trust.langdock.com, granskade den 8 november 2026.
Vad Langdock är
Startsidan kallar Langdock för plattformen för AI införande1 och beskriver den som en helhetsplattform för organisationer som vill ta till sig AI2. Företagssidan säger att modeller, data och team samlas på en säker plattform3. Hela organisationen ska kunna få AI på ett säkert och flexibelt sätt4, och plattformen är modellagnostisk och avsedd för alla i företaget5. Ett kundcitat på startsidan beskriver en användning med mer än 33 000 aktiva användare per månad hos ett enda företag6, och startsidan säger att över 15 000 företag litar på plattformen7.
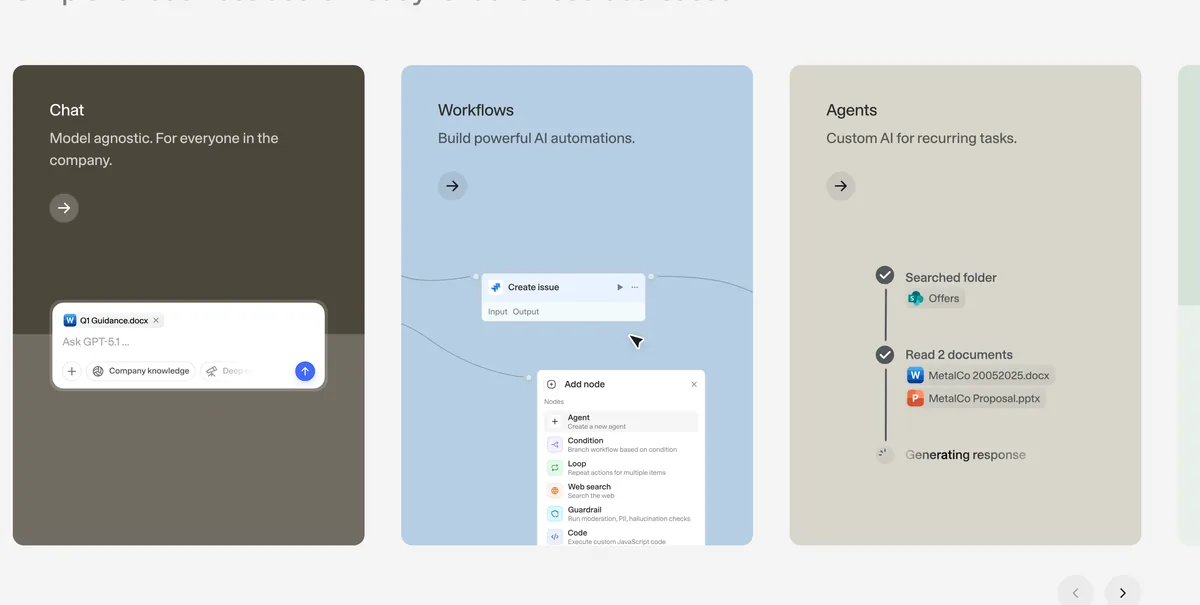
Dokumentationens sju delar är bibliotek, färdigheter, arbetsflöden, integrationer, API, agenter och chatt8. Det är en bredare produktyta än en ren agentbyggare. För en CISO innebär det att flera funktioner kan användas samtidigt och att behörighetsmodellen måste täcka dem alla.
Så fungerar plattformen
Chatt är ett enkelt gränssnitt för samtal med en AI modell9. Agenter är chattbotar för bestämda uppgifter eller situationer10. Med arbetsflöden byggs automatiseringar i flera steg där agenter, integrationer och egen logik hakar i varandra11. I biblioteket sparas filer, mappar och kunskapsbaser för återanvändning12. Färdigheter är instruktionsmängder som används om och om igen i chattar, agenter och projekt13. API:et låter andra applikationer använda Langdocks AI modeller14. Appar låter team bygga och dela interna verktyg15. Produkten för möten skapar anteckningar och uppföljningar16, och en kodprodukt för ingenjörsteam är annonserad som kommande i december17.
Egna RAG lösningar och vektordatabaser kan anslutas, liksom REST, MCP och A2A18. En detalj med betydelse för informationssäkerhet: agenter ser inte filer som medarbetaren själv inte kan öppna, eftersom SharePoint behörigheter bevaras19. Integrationer speglar åtkomstbehörigheterna i källsystemen en till en20.
Införande och administration
Administrationsguiden täcker hur en arbetsyta ställs in, från första konfigurationen till full anpassning21. Att leverantören hjälper till att bygga de första agenterna anges inte offentligt på de sidor vi öppnade. Upplägget är därför att ert eget team sköter installation och konfiguration med hjälp av dokumentationen.
En provperiod på sju dagar utan kreditkort är tillgänglig22, och den innehåller fem euro i krediter för AI modeller23. Enkel inloggning använder SAML 2.0 med valfri kompatibel identitetsleverantör24. Innan SAML kan aktiveras måste e postdomänen vara verifierad25. Installationen innebär att en SAML applikation skapas hos identitetsleverantören och att värdena kopieras till Langdock26. Det finns en installationsguide för Microsoft Entra ID27. För SCIM förutsätts att SAML redan är på plats i arbetsytan28.
Användarna får som förval API nycklar från Langdock29. Med egna nycklar, så kallat BYOK, kopplar kunden Langdock till nycklar hos en modellleverantör30. Då måste minst en modell av varje typ konfigureras: komplettering, inbäddning och bildgenerering31. Saknas någon typ blir delar av plattformen obrukbara32.
Anslutningar
Spårning av agenter kan konfigureras mot Langfuse33. För Microsoft integrationer behöver man känna till behörighetstyperna och ge administratörsgodkännande34. Integrationen mot Microsoft Fabric innehåller val av hur Fabric når data och styr ändringar35. Startsidan säger att Langdock integreras med de verktyg man redan använder36 och kan kopplas till kundens egna applikationer37. Öppna standarder stöds för egna verktyg, agenter och gränssnitt38. Ett enhetligt API ger åtkomst till flera modellleverantörer genom ett gränssnitt39. Kunder kan använda sina egna modellnycklar för modeller som stöds40.
Något totalantal för färdiga integrationer anges inte offentligt på de sidor vi öppnade. Kontrollera därför varje system ni behöver, till exempel ärendehantering och loggplattform, mot leverantörens aktuella lista.
Säkerhet och intyg
ISO 27001 och SOC 2 Type II finns med på startsidan41. Säkerhetssidan beskriver ISO 27001 som en certifiering mot den globala standarden för informationshantering42 och SOC 2 Type II som en extern granskning av säker och tillförlitlig datahantering43. Plattformen är helt anpassad till GDPR44. Datatrafik krypteras med TLS 1.2 eller senare45. Kunddata används aldrig för att träna eller förbättra AI modeller46, och åtkomst till kunddata är begränsad till nödvändig personal47. Penetrationstester av extern part bekräftar säkerhetsnivån48.
Leverantören utvärderar regelbundet underleverantörer med avseende på regelefterlevnad och datahantering49, och underleverantörerna granskas och publiceras50. Det är ett konkret stöd för den som ska följa upp sin leverantörskedja. Integritetspolicyn pekar på en offentlig lista över underleverantörer51. Övervakningssystem hjälper till att upptäcka möjliga säkerhetshot52. Sidan om juridisk efterlevnad länkar till ett förtroendecenter med certifikat för SOC 2 Type II och ISO 2700153. I vår genomgång lästes dock endast titeln på förtroendecentret in och inget certifikat visades där. Be därför om certifikaten direkt.
Personuppgiftsbiträdesavtalet ingår i användarvillkoren och gäller automatiskt när plattformen börjar användas54. Innehåll från kunden används enbart för att leverera de avtalade tjänsterna55, och avtalet om personuppgiftsbehandling utesluter andra användningsområden56. Mekanismer för att utöva GDPR rättigheter finns57.
För åtkomstkontroll kan arbetsytan begränsas med IP adresser via en tillåtelselista i CIDR format58. Användare som ansluter från en adress utanför listan blockeras från inloggning och användning59. Administratörer kan ogiltigförklara alla andra användares sessioner på en gång för att tvinga fram ny inloggning60. De här funktionerna är direkt användbara i ett incidentscenario.
Styrning och behörigheter
Varje arbetsyta har rollerna Medlem, Redaktör och Administratör, och de går inte att radera61. Medlem är standardåtkomst för det dagliga arbetet62, Redaktör skapar och delar de flesta produkter utan åtkomst till arbetsytans inställningar63, och Administratör har alla behörigheter inklusive inställningar och användarhantering64. Administratörsrollen kan aldrig reduceras65. Behörighet byggs upp av en systemroll med valfria egna roller och extra behörigheter ovanpå66. Antalet egna roller är högst fem67. Ändrar man en roll uppdateras alla som har den68.
Behörigheter är ordnade per funktionsområde69. Administratörer styr vem som får skapa personliga API nycklar, följa deras användning och återkalla dem70, vilka nodtyper användare får bygga arbetsflöden med, bland annat kod och HTTP anrop71, och vem som får skapa och dela appar72. Att dela agenter med grupper man själv inte tillhör kan som förval bara administratörer göra73. Användningsstatistik kan slås på eller av på arbetsytenivå74.
Alla planer innehåller enkel inloggning, SCIM och SAML75. Med SCIM synkas tillägg och borttagningar av användare automatiskt från identitetsleverantören till Langdock76. Användare som provisioneras med SCIM får inget inbjudningsmejl77. Styrning på Core planen anges gälla till och med 1 januari 202778. Det är en tidsgräns som ni bör räkna med i en plan.
Driftformer och dataplacering
Applikationen och de flesta modeller kan hostas helt inom EU, och det kan konfigureras79. Delad miljö körs via Microsoft Azure på servrar inom EU80. Dedikerad driftsättning som Langdock sköter erbjuds som single tenant81, och driftsättning i kundens eget moln finns som bring your own cloud82. Egna Kubernetes uppsättningar stöds via Helm charts83. Organisationer får också driftsätta Langdock i den egna infrastrukturen för full kontroll84, och företagssidan beskriver att man kan hosta i den egna miljön med egna API nycklar85.
Tröskeln i antal platser skiljer sig dock mellan sidorna. Startsidan säger att anpassad driftsättning finns från 1 000 platser86, medan säkerhetssidan anger 2 000 platser för dedikerad miljö87 och 5 000 platser för eget moln och Helm88. Prissidan listar 1 000 användare för företagsnivån89. För en medelstor verksamhet kan det alltså ligga en gräns som avgör om eget moln är möjligt. Fråga leverantören vilken uppgift som gäller för er.
Med BYOK betalar kunden modellleverantören direkt och betalar Langdock enbart för plattformslicensen90.
Priser
Standardplatsen Core listas till 23,20 euro per användare och månad exklusive moms91, Work till 31,20 euro92, Core Max till 99 euro93 och Work Max till 109 euro94. Årsbetalning visas med 20 procent rabatt95. Antalet arbetsflödeskörningar per månad är 2 500 i Core och 10 000 i Work96. Oanvända körningar förfaller vid varje faktureringsperiods slut97, och historiken för körningar sparas i 30 dagar98. Användningsbaserade kostnader tillkommer inte i Core och Work när de inkluderade modellerna används99. Alla priser är exklusive moms100. Modellkostnader ingår i priset per plats om inte BYOK används101. Företagspriser är flexibla och sätts i kontakt med Langdock102.
Prismodellen är alltså per användare, och kostnaden följer antalet personer som får tillgång. Det passar när många medarbetare ska använda AI. För en verksamhet där ett fåtal automatiserade flöden ska ersätta manuellt arbete kan en modell per roll eller per resultat vara lättare att jämföra mot nyttan.
Vem Langdock passar
Core marknadsförs som AI chatt och agenter för hela teamet103, Work för att köra AI effektivt med styrning104 och Enterprise för stora utrullningar med volympris105. Startsidan visar kundfall: Merck med sin myGPT Suite106, en studie om hur Merck skalade till tiotusentals aktiva användare107, ett företag med 200 anställda som satsar helt på AI108 och ett familjeföretag som driver AI införande i hela företaget109. Företagssidan beskriver att interna prototyper, utspridda verktyg och externa chattbotar skapar risk och friktion110.
Plattformen passar en CISO som vill samla AI användningen på en granskad plattform, eftersom utspridda verktyg beskrivs som en risk110, och som har ett eget team som kan konfigurera och driva den.
Dokumenterade begränsningar
För arbetsflöden gäller gränser för rimlig användning på upp till 2 000 steg per arbetsflöde som standard111. Obegränsade möten omfattas av rimlig användning upp till 60 timmar per användare och vecka112, och Core ger tio transkriberade möten per medlem och månad113. Appar kan delas med högst fem personer på Core114. Arbetsflöden kräver en aktiv Core eller Work plan för alla användare115. Kodprodukten är annonserad som kommande116. Prissidans layout kopplar inte tydligt varje pris till en nivå för arbetsflöden på företagsnivå117.
Langdock för en köpare under NIS2 i sammandrag
Styrkorna ligger i öppen dokumentation av åtkomstkontroll58,60, EU hosting79, valbara driftformer81,82 och enkel inloggning i alla planer75. Begränsningarna är att Langdock är en plattform som ert team själva tar i drift. Ingen leverans av färdiga automatiserade flöden beskrivs, och de platströsklar som styr dedikerad drift eller eget moln varierar mellan sidorna. Förtroendecentret visade inga certifikat i vår genomgång.
Frågor till leverantören
1. Vilken platströskel gäller för dedikerad miljö och eget moln i vårt fall? 2. Kan ni visa certifikaten för SOC 2 Type II och ISO 27001 samt deras omfattning? 3. Vilka underleverantörer används för vår arbetsyta, och hur meddelas ändringar? 4. Hur exporteras revisionsloggar och användningsdata till vår loggplattform? 5. Vilka funktioner i styrningen ingår efter den 1 januari 2027 på den nivå vi väljer?
Slutsats
Langdock är en tydlig kandidat när målet är att ge många medarbetare en kontrollerad AI miljö med hosting inom EU, ISO 27001, SOC 2 Type II och administration som går att granska41,79. Det är en plattform med priser per användare i euro91. Om ni även överväger leverantörsstött bygge, begär en jämförbar offert: Nexus uppger konsultstöd och pris per automatiserad roll118. Om ert behov är bred användning och ert eget team har kapacitet kan Langdock vara det bättre alternativet för er. Kontrollera varje uppgift mot källnumret innan ni beslutar.
Uppgifter märkta 118 är företagsbekräftelser från Nexus den 8 november 2026, inte belägg från en offentlig produktsida.